
Управление пользователями (User control)
Управление пользователями (User control)
В разделе отражается информация обо всех зарегистрированных пользователях МАЯК (Рисунок 11). Изначально в таблице присутствуют пользователи owner и user, которые создаются в процессе инициализации МАЯК. Данный раздел предназначен для создания, удаления, редактирования данных учетных записей пользователей.
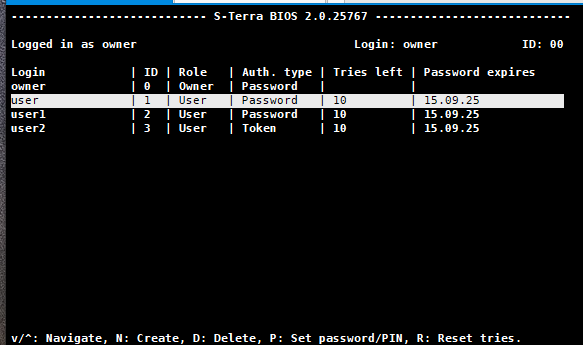
Рисунок 11
Внимание! | Максимальное количество учетных записей пользователей – 16 шт. |
Таблица 1
Параметр | Описание |
Login | имя пользователя. |
ID | идентификатор пользователя. |
Role | роль пользователя. Возможные варианты: • Owner – владелец. Пользователь с данной ролью может быть только один; • Admin – администратор; • User – пользователь. В таблице 2 отражены привилегии для каждой роли пользователей. Таблица 2 демонстрирует разницу привилегий для пользователей относительно их ролей. |
Auth. type | тип аутентификации пользователя. Возможные варианты: • Password – однофакторная аутентификация по паролю; • Token – двухфакторная аутентификация по токену. Примеры разных типов аутентификации можно посмотреть в разделе «Аутентификация пользователя». |
Tries left | Количество оставшихся попыток аутентификации, по истечению которых неудачно аутентифицирующийся пользователь блокируется. Учетная запись пользователя блокируется на время, заданное в параметре User lock timeout настроек МАЯК. По умолчанию у каждого из пользователей 10 попыток. Данное значение можно изменить, перейдя в раздел основного меню Settings и отредактировав параметр User authentication tries нужным образом. Более подробное описание настроек МАЯК можно посмотреть в разделе «Настройки (Settings)». |
Password expires | Срок действия пароля пользователя. Если роль пользователя, пытающегося выполнить вход, - «Пользователь», и проверка срока действия пароля завершилась неуспешно (срок действия пароля истек), то запрашивается смена пароля пользователя. |
В таблице 2 отражены привилегии для каждой роли пользователей.
Таблица 2
Привилегия\роль | Owner | Admin | User |
Загрузка штатной ОС (раздел основного меню LoadOS) | — | + | + |
Управление всеми пользователями (раздел основного меню User control) | + | + | — |
Просмотр журнала аудита, а также экспорт журнала на внешний накопитель (раздел основного меню Journal) | + | + | — |
Редактирование настроек МАЯК (раздел основного меню Settings) | + | + | — |
Запуск проверки целостности контролируемых компонентов (раздел основного меню Integrity control) | + | + | + |
Смена собственного пароля или PIN‑кода токена. Зависит от установленного типа аутентификации для пользователя (раздел основного меню Change password или Change token pin code) | + | + | + |
Дополнительные клавиши управления
- N – создание нового пользователя;
- D – удалить выбранного пользователя. Невозможно удаление предустановленного пользователя owner, а также невозможно удаление пользователя от имени которого была совершена аутентификация;
- P – сменить пароль или PIN‑код токена для выбранного пользователя;
- R – восстановить количество попыток аутентификации пользователя.