
IKEv2
IKEv2
Для отправки локального сертификата партнеру по протоколу IKEv2:
В LSP-конфигурации (конфигурационный файл)
Ниже приведена схема структуры LSP, отражающая связность нижеописанных структур и атрибутов (Рисунок 2).
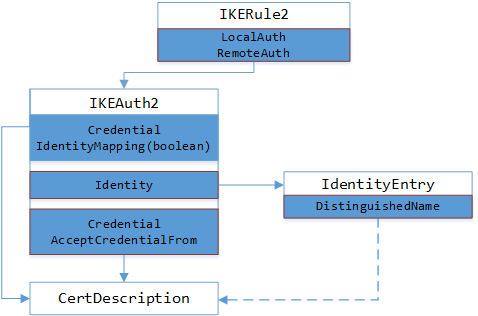
Рисунок 2
В структуре IKEAuth2 с помощью атрибута LocalAuth задаются способ и параметры аутентификации локальной стороны, а в атрибуте RemoteAuth указываются параметры для партнера. В качестве значения для данных атрибутов указывается наименование структуры IKERule2.
IKERule2 IKERule:CMAP:1 (
LocalAuth = SomeAuth
RemoteAuth = SomeLAuth
)
Для отправки локального сертификата партнеру по протоколу IKEv2 в LSP в структуре IKEAuth2 задать атрибут SendCertMode со значением:
- ALWAYS – всегда отсылать локальный сертификат;
- CHAIN – всегда отсылать локальный сертификат, СА сертификат и промежуточные СА сертификаты.
Для получения сертификата партнера по протоколу IKEv2 нужно:
- В локальной конфигурации в структуре IKEAuth2 задать атрибут SendRequestMode со значением ALWAYS – всегда запрашивать сертификат партнера.
- В конфигурации партнера в структуре IKEAuth2 задать атрибут SendCertMode со значением:
• ALWAYS – высылать сертификат;
• CHAIN – высылать локальный сертификат, СА сертификат с цепочкой промежуточных СА.
Значения атрибутов SendCertMode и SendRequestMode будут учитываться - в зависимости от контекста использования структуры IKEAuth2, в атрибуте LocalAuth или RemoteAuth структуры IKERule2. Например, если структура IKERule2 используется атрибутом LocalAuth, то параметр SendCertMode учитывается.
IKEAuth2 SomeAuth (
Credential = CertDescription(
Subject = TEMPLATE, "C=RU"
)
Identity = LocalOrRemote:NEW_PROF
SendRequestMode = ALWAYS
SendCertMode = ALWAYS
)
Атрибут Identity задает идентификационную информацию, посылаемую партнёру, либо требования к идентификационной информации партнёра – в зависимости от контекста использования структуры IKEAuth2, в атрибуте LocalAuth или RemoteAuth структуры IKERule2. В качестве значения для атрибута Identity указывается ссылка на структуру IdentityEntry, в которой задаются параметры с описанием идентификационной информации.
IdentityEntry LocalOrRemote:NEW_PROF(
DistinguishedName = USER_SPECIFIC_DATA
)
Атрибут Credential задает критерии выбора локального сертификата или сертификата партнёра для проверки подписи, в зависимости от контекста использования структуры IKEAuth2. В качестве значения атрибута указывается наименование структуры CertDescription. Может быть указано несколько таких критериев, перечисленных через запятую. Если атрибуту IdentityMapping присвоено значение TRUE, то при выборе сертификата к каждому из описаний добавляется дополнительный критерий поиска – значение, указанное в поле Identity. Если атрибуту IdentityMapping присвоено значение FALSE, то при поиске сертификата для аутентификации используются только значения, указанные в атрибуте Credential.
В структуре IKEAuth2 можно задать атрибут AcceptCredentialFrom, который устанавливает требуемые параметры СА сертификата, удостоверяющего подлинность сертификата партнера.
IKEAuth2 SomeAuth (
Credential = CertDescription(
Subject = TEMPLATE, "C=RU"
)
Identity = IdentityEntry( DistinguishedName* = USER_SPECIFIC_DATA )
AcceptCredentialFrom *= CertDescription
(
Issuer *= "C=RU,O=S-Terra,OU=QA,CN=autosterraCA"
SerialNumber = "36cae14ef178429040fa97846b7cf27e"
Subject *= "C=RU,O=S-Terra,OU=QA,CN=autosterraCA"
)
SendRequestMode = ALWAYS
SendCertMode = ALWAYS
)
В cisco-like конфигурации
В командной строке нет команд для задания соответствующих параметров. Поэтому после конвертирования cisco-like конфигурации в LSP конфигурацию последнюю необходимо отредактировать.